Halo! Virtual hacking lab kali ini akan sedikit spesial karena sebenarnya vm ini saya buat untuk kebutuhan project dengan tujuan pembelajaran untuk tim internal di salah satu instansi pemerintahan yaitu Badan Siber Sandi Negara (BSSN) tahun 2023 lalu. Terdapat skema Red Team (Penetration Testing) dan Blue Team (Incident Response) pada vm ini, akan saya bagikan secara gratis untuk publik.
Siapa target penggunaan VM ini?
- Anda yang ingin belajar perbedaan skema Penetration Testing dan Incident Response.
- Anda yang ingin mengajarkan perbedaan skema Penetration Testing dan Incident Response kepada orang lain.
- Anda yang ingin melatih skill hacking di tingkat pemula kepada orang lain.
- Anda yang ingin melatih skill analisa insiden dari sebuah aplikasi SIEM (Wazuh) kepada orang lain.
- Anda yang ingin menjadikan VM ini sebagai Skill Test dalam proses rekrutmen bidang IT Security.
Mengapa banyak kata “kepada orang lain”? Karena di postingan ini saya akan memberikan semua dokumentasi konfigurasi, source code aplikasi yang vulnerable, kredensial, dan cara penyelesaiannya (bagian red team & blue team), sehingga akan lebih cocok jika anda ingin melakukan kustomisasi yang lebih spesifik apakah anda ingin menggunakan skema Penetration Testing saja, atau Incident Response saja, atau keduanya. Silahkan gunakan dengan bijak.
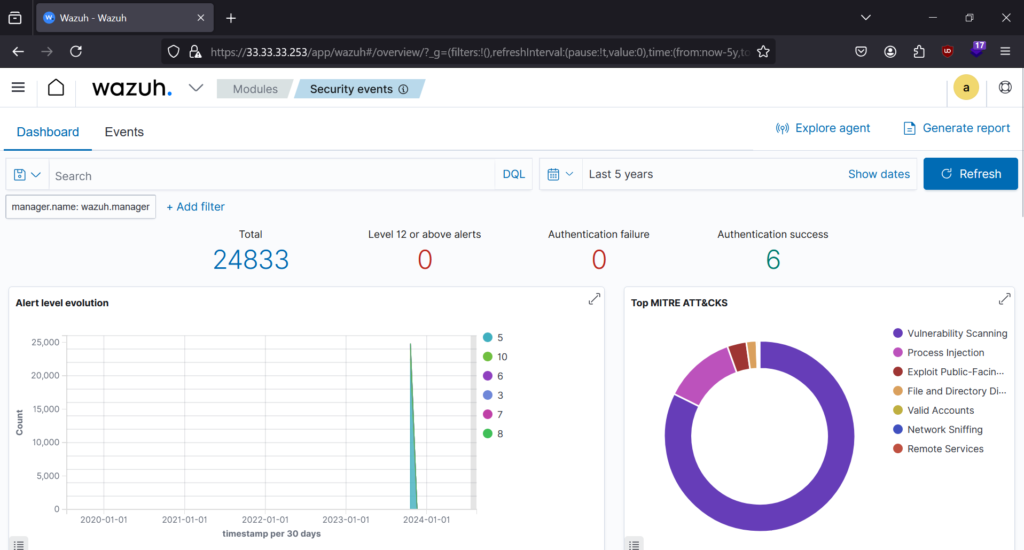
Catatan: Wazuh
ketika akan melakukan analisa, disarankan mengubah filter pada bagian timeline menjadi 5 tahun kebelakang (default-nya adalah 1 tahun), karena waktu terus berlalu maka hasil deteksi akan tidak terlihat, seiring berjalannya waktu saat ini (deteksi dibuat pada september 2023).
Saya sangat meyakini akan terdapat kekurangan pada virtual hacking lab ini, jika menemukannya jangan ragu untuk menghubungi saya (email allen@gerysena.com atau melalui Linkedin).
About Release
- No: 03
- Level: Easy
- Release Date: 17-07-2024
- Author: Allen Gerysena
File List
- [1] Planning & Process (berisi tentang perencanaan dan detail skema)
- [2] [A] Configurations (dokumentasi cara konfigurasi vm dan aplikasi)
- [2] [B] All Credentials (dokumentasi seluruh kredensial yang digunakan)
- [2] [C] Vulnerable-app-v2.zip (source code aplikasi yang vulnerable)
- [3] Walkthrough (cara penyelesaian skema red team dan blue team)
- [For Participant] The XYZ Bank (OVA).zip (file hasil kompilasi virtual box untuk peserta)
Download
https://drive.google.com/drive/folders/1Bb3qyQ-eva2HseINDfSbyp06V2ZUzxwY?usp=drive_link
Virtual Machine
- Format: Virtual Machine (Virtualbox – OVA)
- Operating System: Linux (Debian 11)
Networking
- DHCP Service: Enabled
- IP Address: Automatically assign (wait about 5 minute)
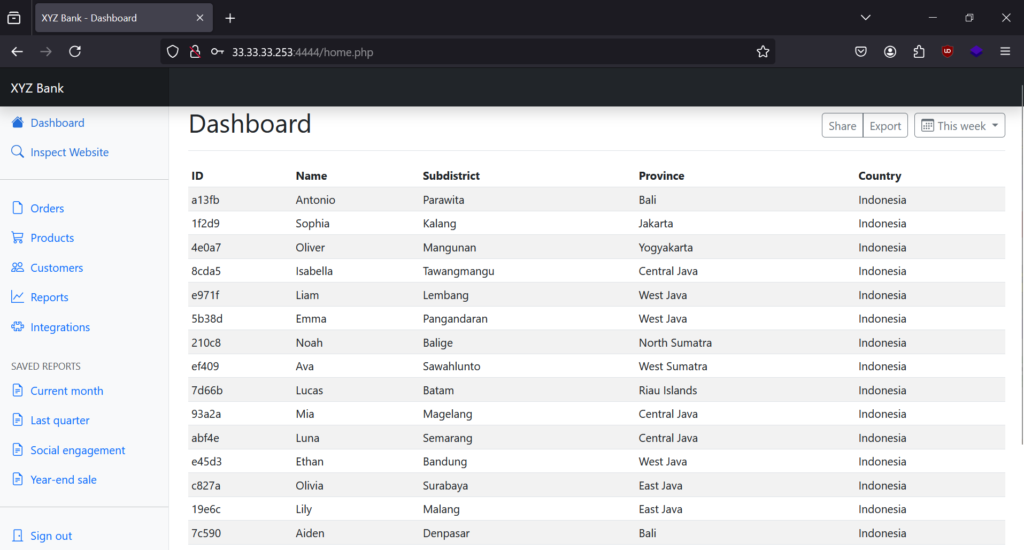
Screenshot